


Androidにメモリ破損バグが発見されデータを全消去する極悪アプリの作成が可能

By Dick_Wu
セキュリティリサーチャーのIbrahim Balicさんは、GoogleのAndroid OSにメモリをクラッシュさせる恐れのある脆弱性を発見しました。その後Trend MicroがBalicさんの発見した脆弱性を調査したところ、悪意あるハッカーによって、ユーザー自身がデバイスに保存されたデータを全消去してしまうようなアプリの作成が可能であることが判明しています。
Android Vulnerability affected Google Play Bouncer (Emulator) | Ibrahim BALİÇ
http://ibrahimbalic.com/2014/android-vulnerability-affected-google-play-bouncer-emulator/
http://blog.trendmicro.com/trendlabs-security-intelligence/new-android-bug-causes-bricked-devices/
Balicさんが発見したのはメモリを破壊する可能性のある脆弱性で、Android 2.3、4.2.2、4.3で動作が確認されています。このバグはアプリのコード「strings.xml」でアプリの名前を示す「app_name」に38万7000字以上の文字を入力すると発動するとのこと。バグが一度発動してしまうと、端末はクラッシュし再起動が無限に繰り返され、さらにはメモリまで破損する可能性があります。
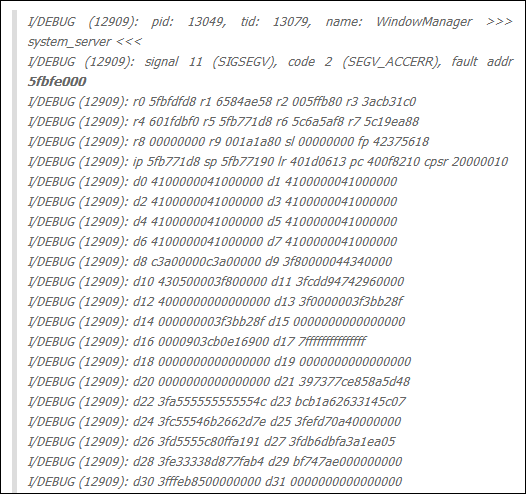
Balicさんの発見した脆弱性をTrend Microが調査したところ、コードの「Activity」のlabelに大量のデータを入力することがバグを発生させる原因と判明。Trend MicroのVeo Zhang氏は「今回発見された脆弱性を利用すれば、ハッカーは大量のデータが入力されたActivityを意図的に隠したアプリの制作が可能です。ハッカーにとって、作動中のアプリが、ある時間になると隠されたActivityを開くようコマンドすることは簡単でしょう。最悪のケースは、デバイスの起動時に自動的にバグが発生するようなマルウェアが組み込まれた場合です。デバイスはエンドレスで再起動し続け、特殊なツールを使用すれば修復できますが、デバイスに保存されている全てのデータが消去されてしまいます」と言及。
バグを発見したBalicさんはその後、Googleが2012年に導入したマルウェア自動スキャン機能「Bouncer」が正常に動作するか確認するため、strings.xmlのapp_nameに38万7000字以上の文字を含んだアプリを作成してGoogle Playに申請。しばらくすると、BalicさんにGoogle Playから多くのエラーが送信され、アプリを申請したことでGoogle PlayにDoS攻撃を発生させていたことが判明します。また、Balicさんが調べたところ、Google Playからエラーを受け取っていた間、多くのデベロッパーが「アプリをアップロードできない」と苦情を寄せていたこともわかっています。
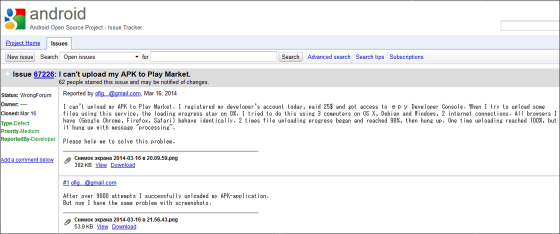
BalicさんはGoogle Securityに脆弱性を報告しましたが、Google PlayのBouncerにおける、Balicさんが発見したDos攻撃を発生させてしまうバグは、記事執筆現在修復されていません。
